1. Partir d’une finalité précise
« Utiliser l’IA » ne décrit pas une finalité. « Préparer la réponse aux demandes de devis reçues » permet déjà de délimiter un travail, les informations utiles et les contrôles. La CNIL rappelle l’importance de définir l’objectif et la base légale du traitement. Repères de la CNIL sur l’IA et le RGPD.
Dans votre cadrage, écrivez aussi ce que l’agent n’a pas à décider. Préparer un brouillon ne demande pas les mêmes autorisations que confirmer une prestation ou modifier un dossier.
2. Limiter les données et les accès
Exemple de cadrage
Pour classer les demandes d’intervention, le message, le besoin et les coordonnées professionnelles utiles peuvent suffire. La mission n’exige pas automatiquement l’accès aux dossiers de paie, aux documents d’identité ou à toute l’archive de l’entreprise.
Prévoyez des droits adaptés : lecture seule pour une recherche, accès d’écriture séparé si nécessaire, et révocation possible. Le principe de minimisation et la protection des données par défaut figurent dans le RGPD, notamment ses articles 25 et 32.
Pour une démonstration, utilisez des cas fictifs ou des extraits préparés. Masquer un nom ne suffit pas toujours à rendre une personne non identifiable si le reste du document permet de la reconnaître.
3. Savoir qui fait quoi
Listez les acteurs : votre entreprise, l’installateur, l’hébergeur, les outils reliés et les éventuels fournisseurs de modèles. Les rôles se déterminent à partir des faits, notamment de qui décide des objectifs et des moyens essentiels. La CNIL explique comment distinguer ces rôles.
Lorsqu’un prestataire agit comme sous-traitant, l’encadrement contractuel doit correspondre au service : objet, durée, instructions, sécurité et sous-traitants éventuels. Demandez une description concrète du circuit et des engagements, plutôt qu’une simple mention « conforme RGPD ». Voir notamment l’article 28.
4. Examiner l’hébergement et les transferts
Demandez où se trouvent les données, mais aussi qui peut y accéder et quelles étapes utilisent d’autres prestataires. Héberger une interface dans l’Union européenne ne décrit pas, à lui seul, tout le traitement.
Si des données sont transférées hors de l’Union européenne, il faut examiner l’encadrement applicable. La CNIL présente les garanties possibles pour ces transferts. Le bon réflexe est de demander les pays et garanties effectivement concernés par votre configuration, sans déduire une réponse du seul nom commercial d’un outil.
5. Prévoir la conservation et les demandes des personnes
Définissez la durée utile pour les messages, les documents de travail et les traces de contrôle. L’historique d’un test ne doit pas être conservé sans raison. Précisez comment retrouver les données et traiter une demande d’exercice des droits.
L’information donnée aux personnes doit correspondre au circuit réel. Le chatbot, l’envoi d’un email et l’analyse d’un document peuvent faire intervenir des traitements différents. La page Protection des données de Patron Tranquille décrit notre propre circuit de contact ; elle ne remplace pas le cadrage du vôtre.
Les questions à emporter au premier échange
- Quelle mission justifie chaque donnée transmise ?
- Quels accès sont nécessaires, et comment les révoquer ?
- Quels prestataires et pays interviennent ?
- Quelles actions doivent rester à valider ?
- Combien de temps les documents et traces sont-ils conservés ?
- Comment suspendre le fonctionnement et traiter un incident ?
Avant de généraliser, testez un périmètre réduit et documentez les décisions prises. Ces repères servent à préparer le projet ; les modalités doivent être adaptées à vos données et à vos obligations.
Une réalisation à explorer
Voir une démonstration préparée avec des données fictives
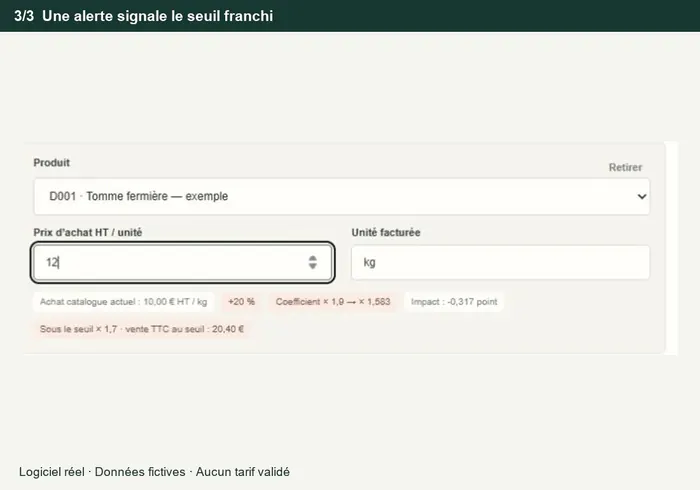
Le cas Commerce alimentaire permet de montrer un outil et un parcours sans publier les informations du commerce. Cette présentation illustre une précaution de démonstration ; elle ne constitue pas une certification RGPD d’une installation client.
Voir la réalisation et ses démonstrations →Questions fréquentes
Un hébergement en France suffit-il ?
Non. Il faut aussi examiner les accès, les finalités, les prestataires, la conservation et l’ensemble des flux. Une étape du traitement peut utiliser un autre service.
Faut-il demander le consentement pour chaque usage ?
Le consentement n’est pas la seule base légale prévue par le RGPD. La base appropriée dépend du traitement ; elle doit être déterminée et l’information des personnes organisée.
Peut-on préparer le projet sans connecter les vraies données ?
Oui. Des cas fictifs et des exemples anonymisés permettent de discuter des écrans et des règles. L’accès aux données réelles se prépare séparément dans le cadre retenu.
Sources et vérification
- CNIL : IA et principes du RGPD
- CNIL : rôles des acteurs
- RGPD : articles 25, 28 et 32
- CNIL : transferts hors de l’Union européenne
Sources consultées le 27 octobre 2026. Les exemples de fonctionnement sont des illustrations ; les conditions des outils et le périmètre du projet sont vérifiés avant installation.